SquidC5: Искусственный интеллект, самохостинг C5 сервер команды для красных команд
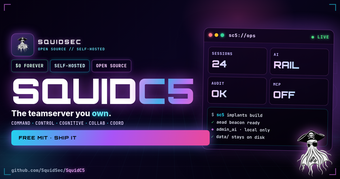
SquidC5 от SquidSec является сервером командной работы C5, ориентированным на безопасность и основанным на ИИ, предназначенным для авторизованных операций красной команды и тестирования на проникновение. Он работает как самохостинг-сервер, который встраивает ИИ-агентов в рабочие процессы командования и управления для координации действий и коммуникации команды с использованием стандартизированного интерфейса. Инструмент нацелен на профессиональных операторов безопасности, которым требуется локальный контроль над данными взаимодействия и автоматизированная координация внутри контролируемых тестовых сред.
Какие задачи вы на самом деле можете выполнять с помощью инструмента?
SquidC5 функционирует как нативный ИИ сервер команды, предназначенный для координации действий в области offensive security между операторами и инструментами, создавая оркестрованные последовательности команд и управляемые агентами рабочие процессы. Его архитектура соответствует пяти столпам C5: Команда, Контроль, Когнитивный, Сотрудничество и Координация, что определяет, как он предоставляет артефакты координации команды. Типичные применения включают многооператорные взаимодействия, сценарные цепочки разведки и эксплуатации, а также создание аудируемой операционной записи для последующего анализа после взаимодействия.
Насколько надежны автоматизированные действия координации и контроля?
Инструмент применяет операционные контроли, которые определяют, когда и как работает автоматизация, что влияет на надежность сгенерированных действий. Протокол Контекста Модели (MCP) интеграция стандартизирует вызовы агентов, в то время как административные ограничения уменьшают случайное выполнение. Ключевые меры предосторожности включают:
- MCP отключен по умолчанию, пока не будет явно включен
- INKO Sandbox для выполнения AI администратора
- Проверка токенов для административного интерфейса плюс движок политики и аудит логирования
Эти меры предосторожности требуют преднамеренных административных решений перед выполнением высокоэффективной автоматизации, ограничивая непреднамеренное поведение.
Какие входные данные и ограничения развертывания влияют на его использование?
Развертывание является саморазмещенным и распределяется через GitHub для контролируемых безопасных сред, поэтому команды предоставляют хостинг и соединители, которые интегрируются с экосистемой MCP. Сервер намеренно минимизирует открытые поверхности, без публичной документации OpenAPI и без wildcard CORS по умолчанию, что уменьшает внешние векторы атак, но требует предварительно настроенных интеграций. Входные данные, таким образом, являются вызовами инструмента и подсказками агентов, которые соответствуют совместимым с MCP соединителям, предоставленным командой.
Подходит ли это для профессиональных рабочих процессов красной команды и практик OPSEC?
Разработчик создал проект для профессиональных красных команд и тестировщиков на проникновение, которые работают в рамках формальных контролей OPSEC. Фокус проекта на саморазмещении, ограниченном административном доступе и аудите логирования соответствует рабочим процессам эмуляции противника, используемым опытными операторами. Организации, которые поддерживают среды развертывания, контроль изменений и надзор за политикой, получают наибольшую операционную ценность от модели управления сервера.
Лучший для дисциплинированных команд с хостингом и управлением
SquidC5 является практичным вариантом для профессиональных красных команд, которым требуется координация ИИ на месте и строгий контроль OPSEC. Дизайн предполагает, что команды обеспечивают хостинг, управление и административный надзор, поэтому организации без этих практик получают меньше немедленной ценности. Планируйте настройку конфигурации и политики перед живыми операциями, чтобы получить предсказуемое, подлежащее аудиту поведение автоматизации.